smartbuildingmag.es
31
'26
Written on Modified on
El control de acceso: nueva superficie de ataque corporativa
Genetec insta a integrar la gestión de seguridad física y ciberseguridad para proteger identidades y redes empresariales.
www.genetec.com
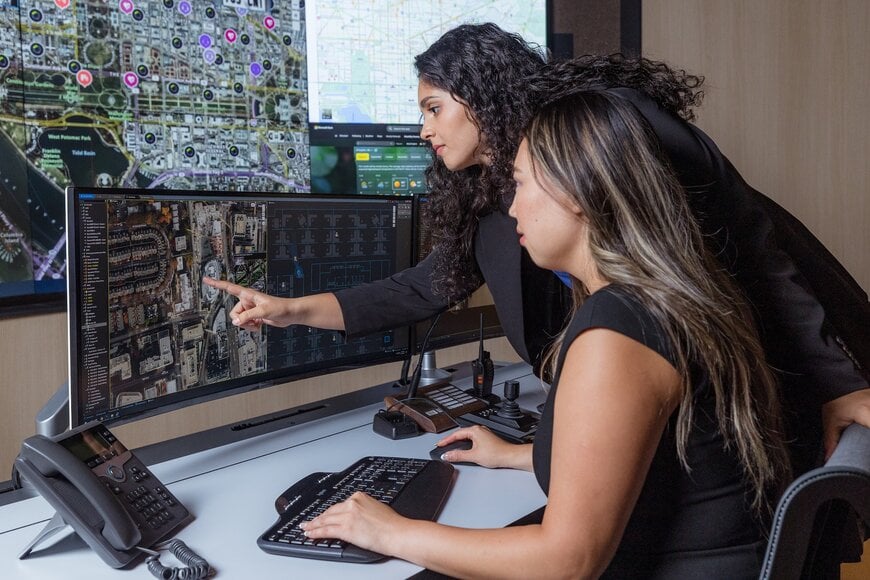
Genetec, líder global en software de seguridad física empresarial, ha advertido que la creciente interconexión de los sistemas de control de acceso con las redes corporativas está transformando su papel en las organizaciones. Los lectores, controladores y credenciales, que antes se limitaban a gestionar la entrada a los edificios, ahora forman parte de una superficie de ataque cada vez más amplia. Si estos sistemas están desactualizados, mal protegidos o deficientemente administrados, pueden generar vulnerabilidades críticas que comprometan tanto la seguridad física como la digital de la empresa.
Esta evolución coincide con el aumento de la explotación de identidades, identificada como un vector principal del cibercrimen tras registrarse el robo de 3.300 millones de credenciales durante 2025. Genetec recomienda que los sistemas de seguridad física se sometan a las mismas políticas, cifrados y exigencias de actualización que cualquier otra tecnología conectada a la red TI. Para escalar la gestión de manera segura, la compañía subraya la necesidad de implementar una automatización de permisos basada en roles, estandarizar procesos y fomentar una colaboración más estrecha entre los departamentos de seguridad física, TI y recursos humanos.
Contexto Adicional
Esta sección proporciona antecedentes tecnológicos y de mercado que no se detallan explícitamente en el comunicado original.
Tradicionalmente, los sistemas de seguridad física operaban en redes aisladas ("air-gapped") o sistemas cerrados, lo que los protegía en gran medida de ciberataques externos. Sin embargo, la transición hacia los edificios inteligentes y la convergencia de la tecnología operativa (OT) con la tecnología de la información (TI) han conectado directamente estos dispositivos periféricos a la nube y a bases de datos corporativas como Active Directory. Los protocolos heredados utilizados en muchas tarjetas de acceso (como Wiegand) carecen de cifrado avanzado, lo que los hace susceptibles a la clonación. Al comprometer un dispositivo periférico vulnerable, como un controlador de puerta IP, los actores de amenazas pueden obtener un punto de apoyo inicial, moverse lateralmente por la red corporativa y lanzar ataques de ransomware o robar datos confidenciales. Esto subraya la urgencia de aplicar arquitecturas de confianza cero (Zero Trust) incluso a la infraestructura física.
Edited by Lekshman Ramdas, Induportals editor – adapted by AI.
www.genetec.com
